記事が白黒に表示されている場合は、「完全版を表示する」からご覧ください。
総理大臣からのPHP脆弱性の警告
2026/10/21に日本の総理大臣よりPHP脆弱性の注意喚起のXの投稿が話題になりました。
世の中のWebサイトの6割方はPHPを使った動的なサイトになっています。
しかし、そのPHPの更新が古くなると、そこをハッカーなどが狙ってきます。
そして、今回はその脆弱性にかなり警鐘を鳴らされたことになります。
ここ数ヶ月で、特に企業のサイトに対するサイバー攻撃が多く、情報漏洩も毎日のようにあります。
今回のPHPの脆弱性を突かれると、まさにそういったサイバー攻撃により、マルウェアなどがWebサイトを壊したり乗っ取ったりする可能性があります。
スポンサーリンク
個人ブロガーは何をすれば良いのか
企業と異なり、個人のブログをあえて狙うことに意味がそこまであるかという疑問は一旦置いておいて、
個人でブログを作ったけど、セキュリティエンジニアではないから裏側はわからない人も多いだろう。
ここでは、WordpressをXserver(Xサーバー)のレンタルサーバーを基盤として運用しているブログを前提として考える。
まずはXサーバーの管理画面にログインする。
左欄に「サーバー管理」があるので、そこからサーバーパネルを開く。
メニューに「PHP」とわかりやすく出ているので、そこからPHP ver.切替 を開く。
そうすると、現在の自分のドメインに対するPHPのバージョンが出てくる。
ご覧の通り8.x台のバージョンはすでに古い。
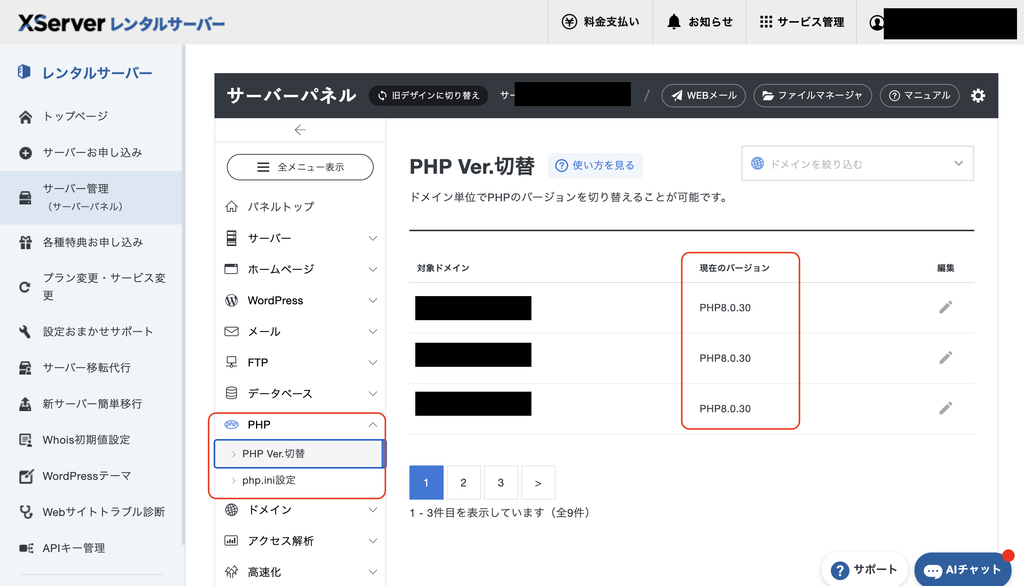
右の鉛筆マークをクリックし編集モードにする。
Xサーバー側が、どのバージョンが非推奨のPHPかを記載している。なので、困ったら(推奨)を選択する。
何も書かれていない新しいバージョンは、新しすぎてプラグインやテーマなどの互換性に対応していない可能性があるためあくまで自己責任の対応の範囲になる。
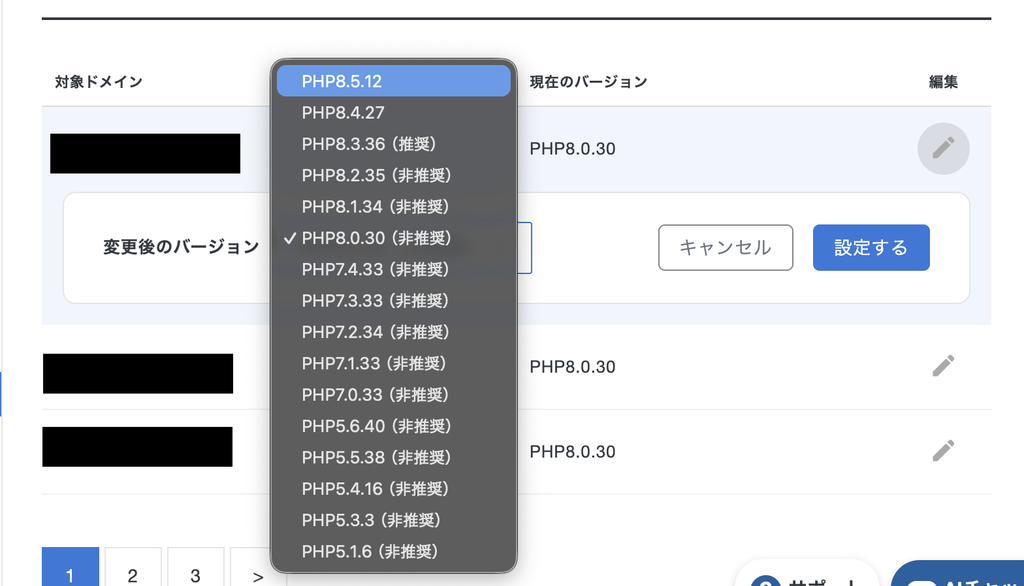
Xサーバー側の対応は一旦以上です。
バージョン変更後
PHPのバージョン変更後、Webサイトが適切に表示されるか再度確認します。
お使いのテーマと合っていない場合は、画面が真っ白になる可能性もあります。その場合はバージョンを切り戻し原因調査を行うことになります。
スポンサーリンク
まとめ
日本全体、世界全体にこういったセキュリティの通知が起きると不安になりますが、
自分のできることを少しずつ進めましょう。
改めて PHPのバージョンも知らない間に更新されていくので、定期的に確認していくことが必要そうですね。
ご覧いただきありがとうございました。
スポンサーリンク